Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAСпециалисты Positive Technologies обнаружили новую малварь DragonDoll, которая атакует пользователей Android как минимум в 26 странах, включая Россию. Вредонос маскируется под обновление Google Chrome, а после установки получает почти полный контроль над зараженным смартфоном, похищает переписки, пароли и PIN-коды.

Специалисты Positive Technologies обнаружили новую малварь DragonDoll, которая атакует пользователей Android как минимум в 26 странах, включая Россию. Вредонос маскируется под обновление Google Chrome, а после установки получает почти полный контроль над зараженным смартфоном, похищает переписки, пароли и PIN-коды.
Впервые исследователи заметили DragonDoll весной 2026 года во время анализа атаки на пользователей из Саудовской Аравии, а в последующие два месяца специалистам удалось выявить около 150 образцов этой малвари.
Как правило, заражение начинается с фишингового сайта, который оформлен как официальная страница Google Chrome. Жертве сообщают, что ее браузер необходимо срочно обновить, и предлагают скачать APK-файл. Обычно такие страницы адаптированы под разные регионы: исследователи обнаружили более 30 языковых версий, включая русскую, украинскую, китайскую, корейскую и арабскую.
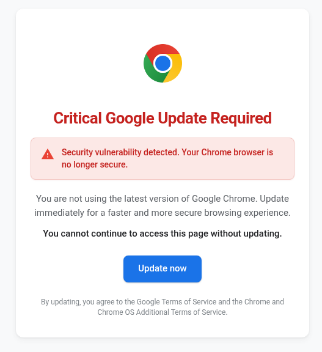
После запуска фальшивое обновление просит разрешить доступ к специальным возможностям Android, а получив нужные разрешения, DragonDoll в несколько этапов устанавливает финальный шпионский модуль. При этом цепочка загрузки защищена от анализа: атакующие умышленно портят заголовки APK, используют LLVM-обфускацию и проверяют, не запущен ли образец под отладчиком (Frida или каким-то другим).
После установки DragonDoll может практически полностью контролировать зараженный смартфон. Операторы малвари способны включать и выключать экран, имитировать нажатия и ввод текста, делать скриншоты, совершать звонки, читать, отправлять и удалять SMS-сообщения, управлять контактами и удалять историю вызовов. Также вредонос поддерживает VNC и может удаленно управлять интерфейсом устройства без root-доступа.
Еще одна функция DragonDoll — оверлеи, которые отображаются поверх легитимных приложений. С их помощью атакующие могут перехватывать введенные пользователем данные, включая пароли и PIN-коды. Исследователи считают, что этот механизм может применяться для имитации банковских приложений и форм авторизации.
Отдельно малварь нацеливается и на переписку жертв. Так, DragonDoll умеет извлекать чаты, контакты, текст и время отправки сообщений из Signal и WhatsApp*, а для Telegram, помимо этого, предусмотрен дополнительный перехват текстов уведомлений. В Viber и других мессенджерах малварь действует проще и собирает весь текст, который «видит» на экране.
Во время проведения расследования специалисты обнаружили на GitHub учетную запись, с помощью которой с 6 марта по 6 мая 2026 года обновлялся код DragonDoll. За это время там появилось около 150 образцов вредоноса, а ссылки из репозитория вели на сеть фишинговых сайтов с поддельными обновлениями для Chrome. Как и где именно злоумышленники распространяли ссылки на эти страницы, пока неизвестно.

Все собранные на устройстве данные DragonDoll шифрует и отправляет на управляющий сервер, причем C2-инфраструктура малвари размещается на неназванном российском хостинге.
«DragonDoll не использует уязвимости защиты, а эксплуатирует штатную функцию Android, к которой часто прибегают злоумышленники именно из-за ее широких прав. Поэтому стоит насторожиться, если только что установленное приложение запрашивает доступ к специальным возможностям без явной на то причины — это одна из самых частых уловок шпионского ПО. Обновлять браузер и другие приложения нужно только через официальные магазины, такие как Google Play, или с сайта разработчика, а не переходить по ссылкам на срочные „обновления“ из сообщений, рекламы или всплывающих окон», — комментируют специалисты департамента Threat Intelligence экспертного центра безопасности Positive Technologies.
* Принадлежит компании Meta, деятельность которой признана экстремистской и запрещена в России.
| # | Наименование новости | Тональность | Информативность | Дата публикации |
|---|---|---|---|---|
| 1 | Android-малварь Drama RAT маскируется под VPN и банковские приложения | 0 | 11.24 | 08-09-2026 |
| 2 | Android-троян RedWing скомпрометировал более 10 000 устройств в России | 0 | 17.33 | 25-09-2026 |
| 3 | Android-малварь Mantax Otax шифрует файлы, ворует данные и запугивает жертв | 0 | 9.2 | 11-09-2026 |
| 4 | Малварь ToxicPanda злоупотребляет VPN-механизмом Android, чтобы блокировать доступ к Google Play | 0 | 13.04 | 28-08-2026 |
| 5 | Android-троян RatHat использует ИИ для автоматизации | 0 | 10.86 | 23-09-2026 |
| 6 | Мошенники распространили вредоносные APK под видом приложения для водителей | 0 | 10.73 | 29-09-2026 |
| 7 | «Баба-яга» на крючке: злоумышленники распространяют ВПО через фальшивое приложение для отслеживания дронов | 0 | 13.06 | 29-09-2026 |
| 8 | «Баба-яга» на крючке: злоумышленники распространяют ВПО через фальшивое приложение для отслеживания дронов | 0 | 13.06 | 29-09-2026 |
| 9 | Россияне в огромной опасности. «Додо Пиццу» взломали, хакерам могли достаться домашние адреса миллионов клиентов | 0 | 7.59 | 29-09-2026 |