Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAW szpitalu przyszłości bezpieczeństwo cyfrowe będzie jednym z podstawowych warunków sprawnego funkcjonowania placówki. Wraz z rosnącą liczbą systemów, urządzeń i danych medycznych zwiększa się także skala ryzyka. O najgroźniejszych scenariuszach ataków, motywacjach cyberprzestępców oraz przygotowaniu szpitali do nowych wymagań mówi Jeremi Olechnowicz, kierownik CSIRT Centrum e-Zdrowia.
Katarzyna Nocuń, Rynek Zdrowia: Co jest celem cyberataków na infrastrukturę szpitalną?
Jeremi Olechnowicz, kierownik CSIRT Centrum e-Zdrowia: Zwykle jest to chęć wyłudzenia środków finansowych. Innym celem mogą być dane naukowe, know-how, szczególnie w placówkach prowadzących powiązaną działalność naukową. Rzadziej, ale także realnym celem jest po prostu działanie destrukcyjne mające na celu zachwianie ciągłością działania podmiotu.
W celu wyłudzenia środków finansowych wykradane są dane wrażliwe, w tym dokumentacja medyczna pacjentów, dane osobowe oraz informacje finansowe placówki. Takie dane mogą być wykorzystywane do dalszych ataków, np. oszustw, kradzieży tożsamości i dalszych wyłudzeń.
Cyberprzestępcy atakują również infrastrukturę szpitalną ze względu na jej kluczowe znaczenie dla ciągłości świadczenia usług medycznych.
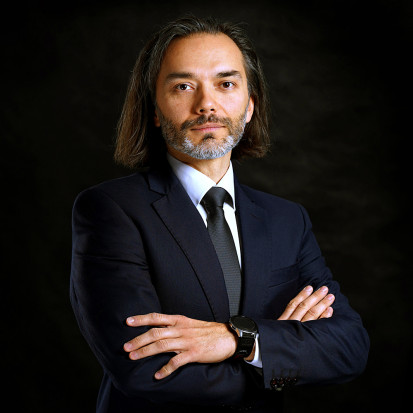 Jeremi Olechnowicz Fot. Materiały prasowe / Centrum e-ZdrowiaZapewnienie cyberbezpieczeństwa i ciągłości świadczeń - coraz większe wyzwanie
Jaką korzyść odnoszą atakujący?
Najczęściej jest to korzyść finansowa. Może wynikać ze sprzedaży skradzionych danych, wyłudzeń, szantażu lub uzyskania okupu. Kradzież badań naukowych bezpośrednio lub pośrednio także może stać się korzyścią finansową. Infrastruktura ochrony zdrowia bywa też celem cyberprzestępców chcących wykorzystać przejęte systemy do kolejnych działań przestępczych.
To kwestia pozyskania danych? Szantażu i żądania okupu?
W przypadku ataków typu ransomware, które są najgroźniejszym typem ataku, jest to główny cel. Przestępcy często najpierw wykradają dane, a następnie szyfrują systemy i żądają okupu za przywrócenie dostępu lub za nieujawnianie skradzionych informacji. Tego typu ataki są szczególnie dotkliwe dla szpitali, gdzie niedostępność systemów może bezpośrednio wpływać na proces leczenia pacjentów.
Co będzie największym wyzwaniem w tym obszarze?
Dużym wyzwaniem dla podmiotów ochrony zdrowia jest dostosowanie się do rosnących wymagań w zakresie cyberbezpieczeństwa przy jednoczesnym zapewnieniu ciągłości świadczenia usług medycznych. Równocześnie istotnym wsparciem są nowe przepisy wynikające z nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa (KSC), które porządkują wymagania i określają konkretne obowiązki dla podmiotów ważnych i kluczowych.
W CSIRT CeZ wspieramy podmioty sektora ochrony zdrowia także w tej kwestii. Dlatego przygotowaliśmy bezpłatne narzędzie, które pozwala sprawdzić, czy dana organizacja podlega przepisom ustawy KSC oraz czy kwalifikuje się jako podmiot ważny lub kluczowy. Następnie użytkownik może ocenić poziom swojej gotowości, a po przejściu całego procesu otrzymuje indywidualny plan działania wraz z harmonogramem wdrożenia i rekomendacjami. Narzędzie wskazuje również dostępne zasoby, dokumenty i materiały wspierające proces dostosowania organizacji do nowych wymagań cyberbezpieczeństwa.


 Materiał chroniony prawem autorskim - zasady przedruków określa regulamin.
Dowiedz się więcej na temat:
| # | Наименование новости | Тональность | Информативность | Дата публикации |
|---|---|---|---|---|
| 1 | Inwestycje nie tylko w sprzęt. Cyberbezpieczeństwo to świadomość użytkowników | 0 | 7.97 | 03-10-2026 |
| 2 | Prawie 1400 incydentów w ochronie zdrowia. Najczęściej zawodzi człowiek | 0 | 14.31 | 02-10-2026 |
| 3 | Paradoks danych medycznych: służby bez dostępu, hakerzy biorą, co chcą | 0 | 8.38 | 02-10-2026 |
| 4 | Wyciek danych nie zatrzyma cyfryzacji medycyny. Zmiany obejmą miliony pacjentów | 0 | 13.04 | 28-09-2026 |
| 5 | Cyberatak na firmę medyczną. Możliwy wyciek danych 19 mln Polaków | 0 | 11.26 | 12-08-2026 |
| 6 | Skradzione dane medyczne. Do czego mogą posłużyć oszustom | 0 | 9.28 | 10-10-2026 |
| 7 | Cyberatak na system w gabinetach dentystycznych. Służby sprawdzają skalę incydentu | 0 | 11.45 | 02-10-2026 |
| 8 | E-kolejka nic nie zmieni? Pacjentom zalecają "przebiegnięcie trzech okrążeń wokół samochodu" | 0 | 12.74 | 07-10-2026 |
| 9 | Po cyberataku na MyDr ruszyła fala SMS-ów do pacjentów. Resort cyfryzacji ostrzega | 0 | 9.3 | 09-09-2026 |
| 10 | Kolejne wycieki danych medycznych | 0 | 10.31 | 28-09-2026 |